OpenAI、セキュリティ特化のGPT-6 Cyber
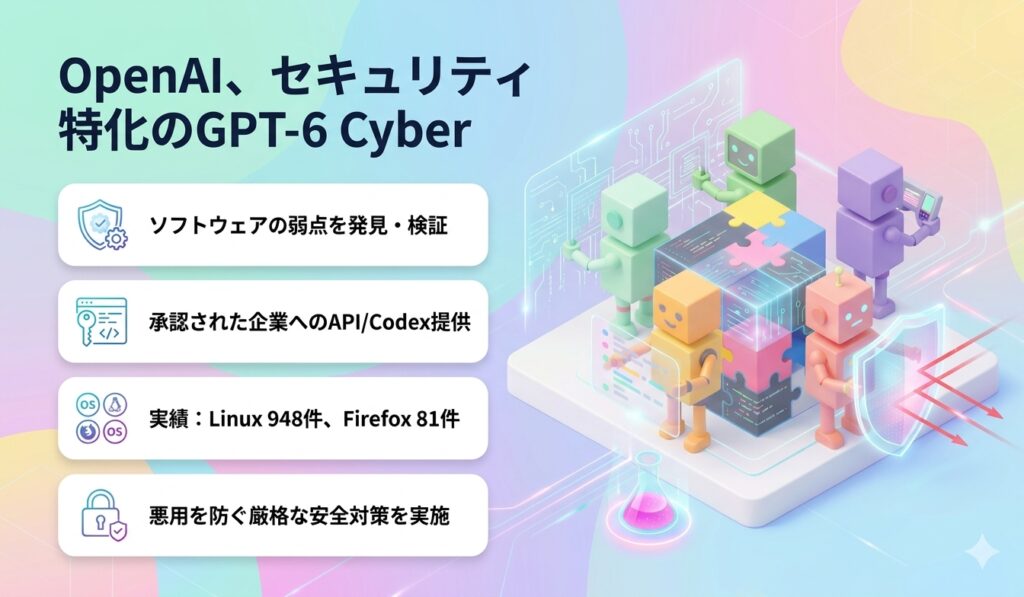
OpenAIは2026年11月5日、ソフトウェアの弱点(脆弱性)を見つけて確かめることに特化したAI「GPT-6 Cyber」を発表しました。承認された企業だけが、APIとCodexで使える承認制です。公式は、LinuxとFirefoxで多くの成果が出たと説明しています。一方で、弱点を突く力が強いため、悪用を防ぐ対策も大きな柱になっています。誰でも使えるものではなく、一般の人が直接触れる機会はまだありません。公式情報をもとに、何ができて、どう守られているのかを整理します。
【出典元】GPT-6 Cyber: Advancing the frontier of aligned cybersecurity agents(OpenAI)
脆弱性を見つけ範囲を守るAI
GPT-6 Cyberは、攻撃される可能性のある弱点を見つけて、本当に突けるかを確かめるために訓練されたモデルです。公式は、研究者が決めた範囲の中にとどまることも重視したと説明しています。
ここで言う「確かめる」とは、弱点を実際に突けることを、プログラムで示すことです。弱点は、直す前に、本当に危険かを確認する必要があるためです。
誰でも使えず承認制で提供
GPT-6 Cyberは、最初は、選ばれた「Daybreak Red(デイブレイク・レッド)」の顧客だけが、APIとCodexで使えます。OpenAIは、すべてのDaybreak Redの顧客に、近く広げる予定です。
Daybreakは、OpenAIのセキュリティ向けの承認制のプログラムで、2つの段階があります。
| 段階 | できること |
|---|---|
| Daybreak Blue | 確認済みの防御担当者が、弱点や修正を確かめる。不要な拒否が少ない |
| Daybreak Red | より深い攻撃手順の開発と、許可された安全性の試験。GPT-6 Cyberを使える |
同時に、前のモデル「GPT-5.6 Cyber」は、すべてのDaybreak Redの顧客に開放されます。GPT-6 Astraについては、Daybreak Blueの試験提供(アルファ)を、より多くの組織と個人の研究者に広げます。
主な試験の数字は前モデルより上
OpenAIが示した、前のモデルなどとの比較は、次のとおりです。
| 試験 | GPT-6 Cyber | 比べた相手 |
|---|---|---|
| ExploitGym(指定された弱点を突けるか) | 48.5% | GPT-5.6 Cyber:32.1% |
| Webの侵入試験(見つけた弱点の割合) | 40.3% | GPT-6 Astra:32.0% |
| RemoteExploitBench(遠隔の対象への攻撃手順) | 95%を完了 | GPT-6 AstraとDaybreak Blue:100%を拒否 |
公式は、GPT-6 Cyberがセキュリティの多くの作業で、GPT-6 Astraを上回ると述べています。試験は、OpenAI自身が行ったものです。
99.93%は範囲外を攻撃しない割合
セキュリティ用のAIの危険は、決められた範囲の外のサービスまで攻撃してしまうことです。OpenAIは、この点の訓練に力を入れたと説明しています。
試験「ExploitGym Honeypot」では、わざと攻撃しやすい別のサービスを置きます。範囲外のサービスを攻撃しなかった割合は、安全のための指示(デプロイ時のプロンプト)なしで99.93%で、GPT-5.6 Cyberの94.49%を上回りました。指示をつけた場合は、100%でした。
LinuxとFirefoxで実際に成果
OpenAIの研究者が使って出た成果として、次が挙げられています。
- Linuxで948件:1,724件の弱点を再現し、うち948件で、権限を不正に上げる実際の攻撃手順を作りました。GPT-5.6 Solの166件の5倍以上です。重大な304件は、修正案とあわせて開発者に報告しています
- Firefoxで81件:Mozillaが「重大度が高い」と分類した、新しい弱点の証拠を出しました。すでに知られていた30件が、実際はより深刻だったことも示しました。Mozillaは、修正を公開し始めています
- Brotli(圧縮の部品):外部から任意のプログラムを動かせるおそれのある重大な弱点で、攻撃が成立することを確かめました
顧客としては、Cisco、Calif、CodeRabbitのセキュリティチームが、弱点の調査やコードの確認に使っているとされています。ただし、これらはOpenAIが示した成果で、第三者による検証の結果ではありません。
悪用を防ぐ対策は5つ
弱点を突く力が強いほど、悪用の心配も大きくなります。OpenAIは、公開と同時に次の対策を強めたと説明しています。
- 行動の監視:利用者の許可に合った行動かを確認します
- 新しい脅威への重点監視:重大なPHPの弱点が公表されたときは、実際のサーバーを狙う試みに重点的な監視を行いました
- 安全処理(PSP):悪用の疑いを自動で確認します。データを残さない設定の顧客は、原則としてこれを使い、暗号化した記録を30日間、顧客側の保管場所に残します
- 盗まれた認証情報への対策:Daybreak RedのAPIは、初期設定で、承認されたネットワークからの接続だけに制限します
- 隔離と人の確認:危険度の高い作業は、隔離した環境と、行動の確認、人の監督を勧めています
重要インフラ向けの特別な枠
電力や水道などの重要インフラを守る人にも、使える仕組みが加わりました。
- Daybreak Red for Critical Infrastructure:承認された重要インフラの防御担当者が、重要な設備の許可された試験をできる新しい枠です
- 10億ドルの助成:政府機関や生活を支えるサービスの事業者など、人手や予算が限られたチームの利用料を補助します
- 危険な支援の遮断:産業用の制御や安全に関わる設備を壊す手助けを、強く防ぐ対策に改めました
OpenAIは、産業用の設備を守る企業Dragosと共同で、模擬の発電所で試験を行い、その結果を対策の改善に生かしたと説明しています。公式は、遮断の割合は高ければよいとは限らず、正当な研究への支援とあわせて見る必要があると書いています。
読むときの注意点
この発表を読むときは、次の点に気をつけてください。
- 数字はOpenAI自身の試験:第三者が確かめた結果ではありません
- 使えるのは承認された組織だけ:一般向けの提供の予定は、公式記事に書かれていません
- 料金は記事にない:公式記事には、料金が書かれていません
- 危険度は最も高い区分:OpenAIの基準では、サイバーの分野で「Critical」(前モデルは「High」)に分類されています
能力の高さと、悪用のリスクは、セットで伝えられている発表です。これは私たちの見方で、公式の言葉ではありません。
まとめ
GPT-6 Cyberは、ソフトウェアの弱点を見つけて確かめ、決められた範囲を守ることを重視した、承認制のセキュリティ特化AIです。Linuxで948件、Firefoxで81件という成果が公式に示されています。一方で、数字はOpenAI自身の試験で、使えるのは承認された組織だけです。セキュリティの担当者は、Daybreakの申請条件を公式ページで確認してください。本記事は2026年11月6日時点の公式情報に基づいています。