OpenCodeでキー流出か
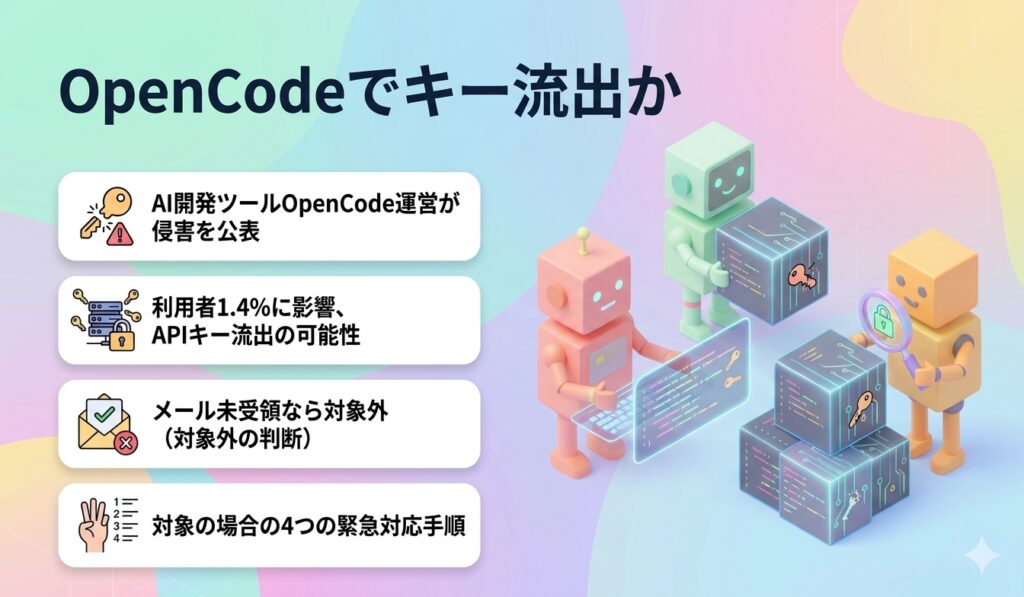
AIにプログラムを作らせるツール「OpenCode」の運営元が、2026年10月17日(米国時間)にセキュリティ侵害を公表しました。影響を受けたのは、クラウドサービス「OpenCode Console」の利用者の1.4%です。保存していたOpenAIやAnthropicなどのAPIキー(AIを使うための合言葉)が流出した可能性があります。メールが届いていなければ対象外です。事案は進行中で、分かっていることを整理します。
【出典元】OpenCode公式Xの告知/OpenCodeでAPIキー流出の可能性(GIGAZINE)
影響は利用者の1.4%でメールで確認
OpenCodeは、人が日本語や英語で指示を出すと、AIがプログラムの作成や修正を進めてくれるオープンソースのツールです。複数のAIサービスに対応しています。今回問題になったのは、その運営元が提供する有料のクラウドサービス「Console」です。
| 項目 | 確認できている内容 |
|---|---|
| 影響範囲 | Console利用者の1.4% |
| 対象者 | 外部のAIサービスを連携させていた一部の利用者 |
| 通知 | 対象者全員に、公表の朝にメールで通知 |
| 原因 | 廃止作業中だった旧システムへの不正アクセス |
| 流出の可能性 | ワークスペースに保存されたAPIキー |
OpenCodeは、メールが届いていなければ影響を受けていないと説明しています。また、Consoleを使わず、通常のOpenCodeアプリだけを使っている人は、影響を受けないとされています。
APIキーは預けると狙われやすい
APIキーとは、ほかのソフトからAIサービスを使うときの合言葉のようなものです。キーを持っている人は、持ち主のアカウントでAIを使えます。使った分の料金は、持ち主に請求されます。
今回は、利用者がConsoleに預けていたキーが流出した可能性があります。キーが悪用されると、身に覚えのない利用料が発生するおそれがあります。
OpenCodeは、侵害を「大規模な蒸留攻撃に関連する」と説明しています。蒸留とは、あるAIの出力を使って、別のAIを育てる手法です。ただし、この攻撃と今回の流出がどう結びつくのかは、説明されていません。
対象の人が今すぐやる4つのこと
メールが届いた人、または不安な人は、次の順番で対応してください。
- メールを確認する:OpenCodeからの通知で、自分が対象かを確かめます
- キーを無効にして作り直す:OpenAI、Anthropic、Googleなど、連携していた各サービスの管理画面で、該当のキーを削除し、新しいキーを作ります
- 設定を新しいキーに更新する:そのキーを使っているアプリやツールの設定を書き換えます
- 利用履歴と請求を確認する:身に覚えのない利用があれば、各サービスの窓口に連絡します
Anthropicは、影響を受けたと考えられるClaudeのAPIキーを、すでに無効にしたと報じられています。それでも、OpenCodeにキーを預けていた人には、念のため新しいキーを作ることを呼びかけています。メールが届いていなくても、不安な場合はキーを作り直すと安心です。
不正利用の報告は出ているが因果は未確認
SNSでは、被害を訴える投稿が出ています。たとえば、次のような報告です。
- 残高が使い切られた:OpenAIやAnthropicの利用残高がなくなったという報告があります
- 身に覚えのない請求:Anthropicで約400ドル、Googleで約200ユーロの請求が出たという報道があります
ただし、これらの個別の被害が今回の侵害によるものかは、確認されていません。開発元は、詳細を共有できないとしています。
今後に備える3つの習慣
以下は、今回の事案を受けた一般的な対策で、OpenCodeの公式な案内ではありません。
- 預ける前に必要性を考える:外部のサービスにAPIキーを保存するかどうかを、便利さとリスクで判断します
- 利用上限を決める:AIサービスの管理画面で、使える金額の上限や通知を設定できる場合があります
- 古いキーは削除する:使っていないキーを残さず、定期的に作り直します
企業でAIを使う場合は、キーの保管場所、触れる人、使える範囲を、あらためて確認しておくと被害を小さくできます。
まだ分かっていないこと
事案は進行中で、次の点は明らかになっていません。
- 侵入の経路と、被害の全容
- 各サービスで、実際に何が悪用されたのか
- 個別の不正利用と、今回の侵害との関係
- Googleのキーが対象かどうか(OpenCodeの通知ではOpenAIとAnthropicが明記されています)
OpenCodeは、OpenAI、Anthropic、Googleと協力して対応しているとし、続報を約束しています。最新の情報は、公式Xで確認してください。
まとめ
OpenCode Consoleの侵害は、利用者の1.4%に影響し、保存していたAPIキーが流出した可能性があります。メールが届いていなければ対象外です。対象の人は、キーの作り直しと請求の確認を急いでください。今回の事案は、APIキーを外部のサービスに預けるリスクをあらためて示しました。本記事は2026年10月19日時点の情報で、続報で内容が変わる可能性があります。