116社がAI攻撃を警告
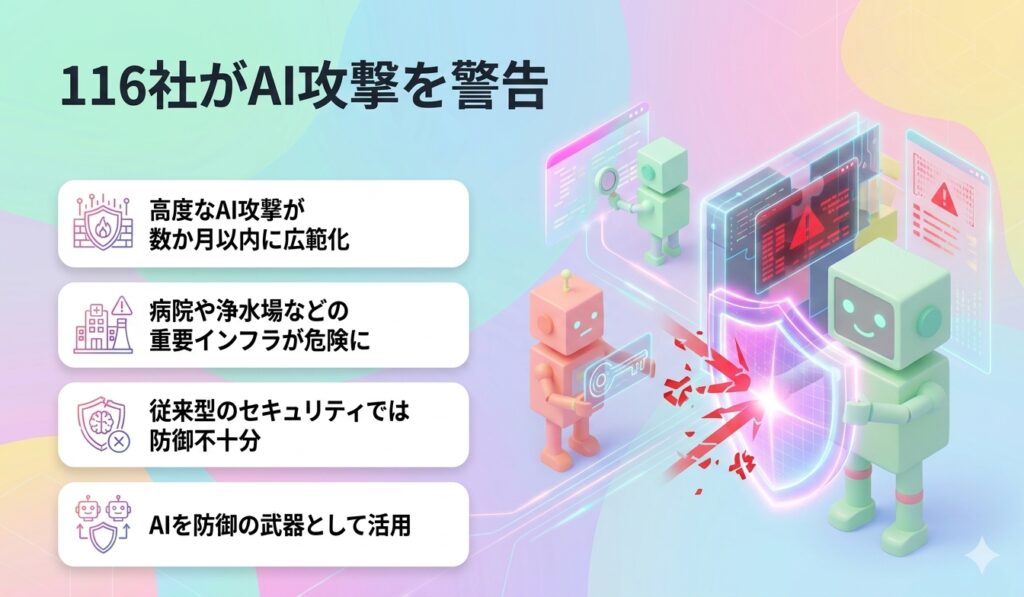
ふだんは競い合う企業が、そろって危機を訴えました。OpenAIは2026年8月27日、AIを悪用したサイバー攻撃への備えを呼びかける公開書簡を公表しました。署名したのはAnthropic、Google、Microsoftをはじめ116の組織です。書簡は「サイバー防御を強化できる時間は限られています」と切り出し、今後数か月で攻撃がはるかに広範かつ高度になると警告しています。
【出典元】サイバー防御に向けた共同行動の呼びかけ(OpenAI)
病院や浄水場が危ない
書簡が具体的に名前を挙げた危険な対象は、抽象的なシステムではありません。病院、浄水場、そしてインターネットを支えるインフラです。地域社会が日々頼っている企業や公共サービスが標的になると指摘しています。
こうした施設は、攻撃を受けても簡単に止められません。しかも、書簡は重要インフラのセキュリティチームが以前から人も資金も足りていないと踏み込んで述べています。もっとも狙われやすい場所が、もっとも守りが薄いという構図です。
競合企業116社が名を連ねる
今回の書簡が異例なのは、署名した顔ぶれです。AI開発で激しく競う企業も、業種を越えた大企業も並んでいます。
- AI企業:OpenAI、Anthropic、Google、Microsoft、AWS、Perplexity、Hugging Face、Cognition
- セキュリティ企業:CrowdStrike、Palo Alto Networks、Cloudflare、Okta、Fortinet、Cisco、Zscaler
- 金融・一般企業:Visa、Mastercard、Citi、Capital One、PayPal、General Motors、Uber、SAP、Adobe
半導体ではArm、AMD、Micronも加わりました。書簡は「未来を一社だけが支配すべきではない」と述べ、世界規模の連携が必要だと訴えています。
従来のセキュリティでは不十分
書簡は3つの原則を掲げています。1つ目が、これまでどおりのセキュリティでは足りないと認識することです。
危険の原因として挙げられたのは、次のような積み残しです。
| 問題 | 内容 |
|---|---|
| 放置されたバグ | 長年直されていない不具合 |
| 過剰な権限 | 必要以上に広い操作権限 |
| 設定ミス | 安全でない設定のまま運用 |
| 脆弱な認証 | 破られやすいログインの仕組み |
| 技術的負債 | 古いシステムを使い続けている状態 |
ウイルス対策を入れているから安心、という段階ではないという指摘です。
AIは守る側の武器にもなる
ただし書簡は、悲観だけを語っているわけではありません。AIの進歩は防御側にも新しい手段を与えているという点を強調します。長年ためこんだ脆弱性を直す道具が、ようやく手に入ったという見方です。
2つ目の原則は、より多くの防御担当者にサイバー対応能力を持つAIを届けること。AIによって専門的な技能を使える人が増え、守りの仕事が速く・安く・効果的になります。3つ目は共同対応で、ツールや検証済みの修正を共有すれば、1社の努力が多くの組織を守る力に変わると述べています。
誰が何をすべきか
書簡は、4つの立場それぞれに具体的な行動を求めています。
- すべての組織:サイバー防御を経営の最優先課題に。最小権限や多層防御を組み込み、AIが生成したコードにもセキュリティ基準を課す
- セキュリティ企業:最先端の攻撃能力に対して防御を継続的に試し、重要インフラの導入を実務で支援する
- 政府:人員や予算が足りない不可欠サービスへ優先的に資金を出し、病院・水道・自治体に防御AIを届ける。攻撃者に代償を負わせる
- フロンティアAI企業:AIエージェントの身元を追跡・説明できるようにし、許可を得たテストや非公開での脆弱性報告に投資する
進捗の測り方も示されています。守れた組織の数、攻撃を封じ込める速さ、修正の有効性です。
まとめ
今回の書簡は、AIが攻撃側の道具になる現実を、開発企業自身が認めて連携を呼びかけたものです。狙われるのは病院や浄水場といった生活基盤で、備える時間は数か月しかないと明言されました。一方でAIは守る側の武器にもなります。企業でAIを使う方は、まず自社の権限設定や古いシステムの棚卸しから見直すのが現実的な一歩になります。